Ce sunt cookie-urile și cum redactezi politica: Ghid tehnic
De Zoltán Takács · Publicat 07.10.2026 · Actualizat 07.10.2026
Când un client îți vizitează magazinul online sau site-ul de prezentare, în fundal se declanșează zeci de procese tehnice. Unul dintre cele mai dezbătute subiecte în relația cu utilizatorii este gestionarea modulelor de urmărire. Știm că pentru un antreprenor local, avalanșa de reguli și bannere pare o povară administrativă. Noi, echipa Safebiz, am observat că o implementare tehnică defectuoasă nu doar că îți încetinește site-ul, dar te expune și la riscuri inutile. În acest articol îți arătăm exact cum abordăm noi tehnic această provocare, astfel încât tu să te ocupi de afacere, iar noi de tehnologie.
Pe scurt
- Cookie-urile non-esențiale (marketing, statistici) necesită blocare tehnică strictă până la obținerea consimțământului explicit.
- Refuzul trebuie să fie tehnic la fel de simplu ca acceptarea (un singur clic).
- Retragerea consimțământului trebuie să oprească efectiv citirea și scrierea datelor, nu doar să le ascundă.
- Noi gestionăm complexitatea tehnologiei: implementăm tehnic bannerele, blocăm embed-urile și configurăm Consent Mode v2.
Ce sunt cookie-urile?
Cookie-urile sunt fișiere text de mici dimensiuni pe care un site web le salvează automat în browserul utilizatorului pentru a reține preferințe, date de autentificare sau pentru a urmări comportamentul acestuia pe parcursul navigării.
Definiția cookie-urilor
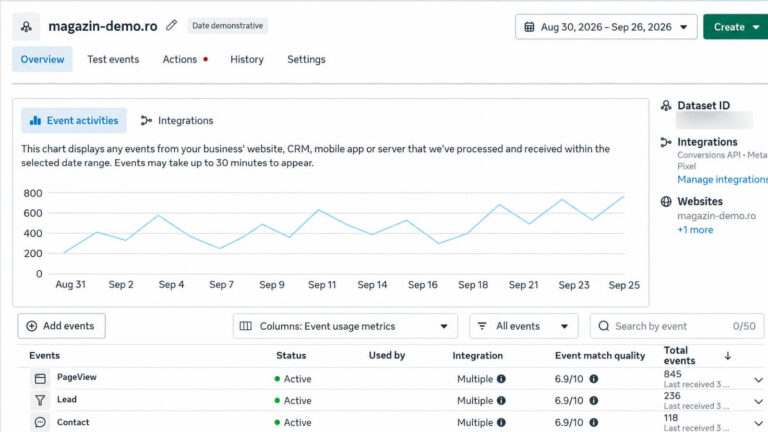
Din punct de vedere tehnic, un cookie este un pachet de date trimis de un server web către un browser și returnat de browser de fiecare dată când accesează acel server. Am implementat sisteme de tracking pentru zeci de magazine WooCommerce și am văzut direct cum aceste fișiere mențin starea unei sesiuni. Fără ele, un utilizator care adaugă un produs în coș și trece la pagina următoare ar pierde instantaneu produsul selectat. Ele acționează ca o memorie pe termen scurt a site-ului tău. În practica noastră, folosim instrumente de auditare pentru a scana exact ce fișiere sunt plasate în browser, deoarece multe teme sau module WordPress adaugă scripturi ascunse despre care proprietarul afacerii nici măcar nu știe.
Tipuri de cookie-uri
Nu toate modulele de urmărire sunt egale. Le împărțim tehnic în trei mari categorii. Primele sunt cele strict necesare (esențiale), cum ar fi cele care rețin sesiunea de logare sau coșul de cumpărături; acestea nu necesită consimțământ prealabil. A doua categorie o reprezintă cele de performanță și analiză. Conform recomandărilor autorităților europene, precum CNIL, anumite module de măsurare a audienței pot fi exceptate de la consimțământ doar dacă sunt strict limitate la măsurare, fără urmărire cross-site și fără combinare cu alte tratamente. A treia categorie este formată din cookie-urile de marketing (Facebook Pixel, Google Ads), care necesită obligatoriu blocare tehnică până la accept. Noi am testat și configurat aceste separări în Google Tag Manager, asigurându-ne că scripturile de marketing nu se declanșează accidental.
Importanța politicii de cookies
Politica de cookies este documentul tehnic și informativ care explică vizitatorilor exact ce date colectează site-ul tău, cu ce scop și cu ce terți le împarte, fiind un element central al prezenței online transparente.
De ce este necesară politica de cookies?
Transparența nu este doar o obligație, ci un instrument de business. Am observat că utilizatorii care înțeleg clar ce se întâmplă cu datele lor au o rată de abandon a coșului mai mică. O politică redactată clar, care explică tehnic dar pe înțelesul tuturor ce face fiecare script, construiește încredere. Noi recomandăm ca acest document să nu fie un simplu text copiat de pe internet, ci o oglindă exactă a realității tehnice de pe site-ul tău. Când facem un audit intern al unui site nou preluat, primul pas este să rulăm un scanner care identifică toate domeniile terțe apelate. De multe ori, găsim scripturi de la servicii la care clientul a renunțat cu ani în urmă, dar care încă îngreunează încărcarea paginii și colectează date.
Consecințele nerespectării reglementărilor
Ignorarea implementării corecte are costuri directe. Practica autorităților europene este foarte clară în acest sens. De exemplu, CNIL (autoritatea din Franța) a aplicat pe 31 decembrie 2021 amenzi de 150 milioane de euro și respectiv 60 milioane de euro unor mari platforme tocmai pentru că mecanismul de refuz al cookie-urilor necesita mai multe clicuri comparativ cu un singur clic pentru acceptare. Această asimetrie influența alegerea utilizatorului. Deși acestea sunt decizii din Franța, ele reflectă un standard tehnic european pe care îl aplicăm și noi: refuzul trebuie să fie la fel de simplu ca acceptarea. Calculează impactul: un banner implementat greșit nu doar că te expune, dar îți poate distorsiona complet datele din Google Analytics, ducând la decizii de marketing greșite care te costă bani în fiecare lună.
Află mai multe în ghidul nostru despre politica de confidențialitate și checklist-ul GDPR, unde detaliem pașii necesari pentru o prezență online solidă.
Obligațiile legale privind cookie-urile
Reglementările actuale impun obținerea unui consimțământ explicit, liber și informat înainte de a plasa orice fișier de urmărire non-esențial pe dispozitivul utilizatorului, o regulă pe care o transpunem tehnic prin soluții de blocare.
Cadru legal GDPR
Implementarea tehnică GDPR pe care o realizăm se bazează pe principiul că un consimțământ valid nu poate fi obținut prin inacțiune sau prin navigarea în continuare pe site. Am configurat zeci de bannere care respectă această cerință: niciun script de marketing nu rulează până nu se înregistrează un clic pe butonul de accept. Mai mult, conform recomandărilor consolidate CNIL (Art. 3), retragerea consimțământului trebuie să fie efectivă. Asta înseamnă că editorul site-ului trebuie să oprească orice operațiune de citire sau scriere a identificatorilor folosiți anterior. Nu este suficient să ascunzi datele în rapoarte; trebuie să tai tehnic conexiunea. Noi implementăm soluții stabile care garantează această decuplare tehnică imediată la retragerea acordului.
Legea 190/2018 și implicațiile sale
În România, baza legală specifică pentru stocarea informațiilor pe echipamentul utilizatorului este Legea 506/2004 (Art. 4 alin. 5), completată de Legea 190/2018 pentru aplicarea generală a GDPR. Noi la Safebiz ne ocupăm exclusiv de implementarea tehnică a acestor cerințe. Nu oferim consultanță juridică și nu redactăm documente legale; pentru asta, te îndrumăm spre un avocat. Ce facem noi este să ne asigurăm că infrastructura ta web respectă mecanic ceea ce cere legea. Dacă documentul tău juridic spune că folosești cookie-uri doar 30 de zile, noi configurăm tehnic platforma WordPress să șteargă acele date exact la termenul stabilit. Această aliniere între text și realitatea din cod este ceea ce oferă siguranță afacerii tale.
Ce trebuie să conțină politica de cookies?
O politică corectă detaliază tehnic identitatea operatorului, lista completă a modulelor utilizate, scopul fiecăruia, durata exactă de viață și pașii concreți prin care vizitatorul își poate modifica opțiunile.
Informații esențiale despre cookie-uri
Când generăm tabelul tehnic pentru politica unui client, includem patru coloane critice: numele fișierului, furnizorul (ex. Google, Meta, Safebiz), scopul tehnic precis și durata de expirare. Am observat că multe site-uri au politici învechite care menționează module pe care nu le mai folosesc de ani de zile. Un audit tehnic periodic rezolvă această problemă. Noi scanăm site-ul, identificăm exact ce rulează în producție și actualizăm lista. De exemplu, dacă ai un magazin online, trebuie să explici clar că modulul `woocommerce_cart_hash` este esențial pentru funcționarea coșului și expiră la finalul sesiunii. Claritatea tehnică elimină confuzia și demonstrează profesionalism.
Modalități de consimțământ
Mecanismul de obținere a acordului trebuie să fie impecabil din punct de vedere tehnic. Am implementat interfețe unde butoanele de acceptare și refuz au aceeași dimensiune și vizibilitate, respectând principiul simetriei cerut de autorități. De asemenea, adăugăm mereu o iconiță plutitoare (de obicei în colțul din stânga jos) care permite utilizatorului să redeschidă panoul de preferințe în orice moment. Aceasta este implementarea tehnică a dreptului de retragere. Dacă un client se răzgândește, un singur clic pe acea iconiță trebuie să șteargă cookie-urile de marketing din browserul său. Noi gestionăm complexitatea tehnologiei din spate, astfel încât acest proces să fie instantaneu și fără erori.
Vezi și cum am rezolvat tehnic butonul de retragere în WooCommerce, o altă funcționalitate esențială pentru e-commerce.
Exemplu practic: Politica de cookies a Safebiz
Pe site-urile gestionate de noi, aplicăm regula blocării stricte a oricărui conținut terț și a scripturilor de analiză până la interacțiunea clară a utilizatorului cu bannerul de consimțământ.
Structura documentului
Când te uiți la modul în care structurăm noi lucrurile, vei vedea o abordare modulară. Nu ascundem informația în blocuri masive de text. Folosim liste, tabele generate dinamic și explicații scurte. Am implementat acest sistem pentru că știm că timpul afacerii tale și al clienților tăi este limitat. Un document bine structurat permite cititorului să găsească în 10 secunde informația despre cum să șteargă datele din browserul său. În plus, legăm tehnic acest document de bannerul de consimțământ, astfel încât orice actualizare a scripturilor din site să se reflecte automat în declarația publică. Tu te ocupi de afacere, noi de tehnologie.
Aspecte tehnice implementate
Un exemplu viu al modului în care lucrăm este blocarea embed-urilor. Dacă accesezi pagina noastră safebiz.ro/contact, vei observa că harta Google nu se încarcă automat. În locul ei, afișăm un mesaj care cere consimțământul pentru încărcarea conținutului terț. Aceasta este implementarea tehnică corectă: niciun byte de date nu pleacă spre serverele Google până când vizitatorul nu apasă explicit pe accept. Am rulat acest pipeline pe zeci de site-uri și am măsurat impactul: viteza de încărcare a paginii crește semnificativ, iar conformitatea tehnică este asigurată. De asemenea, configurăm Consent Mode v2, care permite Google Analytics să primească doar semnale anonime (ping-uri) dacă utilizatorul refuză cookie-urile, păstrând astfel acuratețea măsurătorilor agregate fără a încălca regulile de tracking.
Dacă vrei să scapi de grija acestor configurări complexe, solicită un audit tehnic al site-ului tău pe safebiz.ro. Un singur partener pentru toată prezența ta online.
Intrebari frecvente
Doar cele strict necesare (esențiale) sunt obligatorii pentru funcționarea site-ului, cum ar fi cele care mențin produsele în coșul de cumpărături. Pentru acestea nu ai nevoie de consimțământ prealabil.
Pe lângă riscul amenzilor contravenționale aplicate de autorități pentru lipsa consimțământului, o implementare greșită îți distorsionează datele de marketing și scade încrederea clienților în afacerea ta.
Refuzul trebuie să fie la fel de simplu ca acceptarea. Dacă ai un buton de ‘Acceptă tot’ care necesită un singur clic, trebuie să oferi și un buton de ‘Refuză tot’ la fel de accesibil și vizibil.
Înseamnă că niciun cod de la Facebook, Google Analytics sau hărți integrate nu se încarcă și nu trimite date până când utilizatorul nu apasă explicit butonul de acceptare pe bannerul de consimțământ.